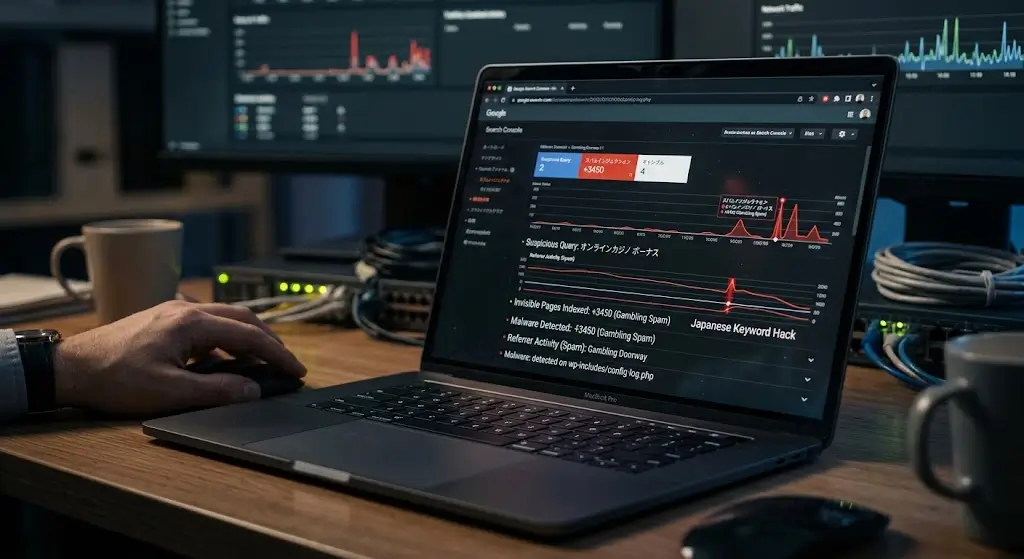
Immagina di svegliarti una mattina, aprire la dashboard aziendale e scoprire che il tuo sito web sta attirando centinaia di visitatori. A prima vista potrebbe sembrare una fantastica notizia. Tuttavia, analizzando i dati più da vicino, ti accorgi che queste visite arrivano da ricerche Google del tutto estranee al tuo settore: “casino online bonus”, “slot machine gratis” o “scommesse sportive live”.
Mentre navighi sul tuo sito da utente, tutto appare perfettamente normale. L’home page è al suo posto, le pagine dei servizi funzionano e nessun cliente segnala problemi. Eppure, dietro le quinte, si sta consumando un attacco informatico tra i più insidiosi della rete: l’infezione da malware Gambling Doorway.
Caso Reale: Quando il malware lavora nell’ombra
“Pochi giorni fa, durante i controlli periodici di routine, ho notato un’anomalia marcata sulla Google Search Console di un mio cliente: centinaia di visite sospette legate a parole chiave del mondo del gioco d’azzardo. Indagando a fondo nel codice sorgente e sui file del server, ho scoperto una backdoor che generava ‘doorway pages’ invisibili agli utenti umani, ma perfettamente visibili ai bot di Google.”
Questo caso dimostra quanto sia pericolosa la falsa sensazione di sicurezza. All’esterno il sito funzionava benissimo. Nessun cliente si sarebbe mai accorto di nulla, ma nel frattempo Google stava indicizzando migliaia di URL spazzatura sul dominio aziendale, preparandosi a penalizzare e oscurare definitivamente il sito dai risultati di ricerca.
Cos’è il Malware “Gambling Doorway” e Come Funziona?
Il cosiddetto SEO Spam Injection (noto anche come Japanese Keyword Hack o Gambling Hack) è una tecnica avanzata utilizzata dai pirati informatici per sfruttare la reputazione e l’autorità di siti web legittimi ed autorevoli, al fine di posizionare contenuti illegali o legati alle scommesse online sui motori di ricerca.
Il meccanismo d’attacco in 3 fasi:
- Infiltrazione Silenziosa: I cybercriminali sfruttano una vulnerabilità non risolta in un plugin, in un tema obsoleto o credenziali di accesso deboli per installare file dannosi sul server (spesso camuffati da file di sistema di WordPress).
- Cloaking Dynamic Injection: Attraverso una tecnica nota come cloaking, il server risponde in modo differente a seconda di chi richiede la pagina:
- Se a visitare la pagina è un utente umano, la richiesta viene mostrata normalmente o reindirizzata.
- Se a scansionare è lo spider di Google (Googlebot), il malware genera dinamicamente pagine cariche di link e testo sullo spam di scommesse.
- Parassitismo di Reputazione: Google indicizza queste pagine e le mostra nei risultati di ricerca. Gli hacker ottengono così posizionamento gratuito e link abusivi, mentre il proprietario del sito subisce il danno.
⚠️ I Rischi per il tuo Business: Se l’infezione non viene individuata tempestivamente, Google inserisce il dominio in blacklist (segnalando il sito come “non sicuro”), i browser bloccano l’accesso agli utenti e la reputazione del brand aziendale crolla istantaneamente.
Perché il tuo sito viene colpito anche se “non ha nulla di interessante”?
Molti piccoli imprenditori e professionisti pensano: “Il mio è solo un piccolo sito vetrina, chi mai dovrebbe volerlo hackerare?”. Questo è un errore di valutazione fondamentale. Gli attacchi moderni non sono condotti da persone che prendono di mira il tuo specifico brand, ma da bot automatici che scansionano la rete alla ricerca di:
- Plugin o temi WordPress non aggiornati con vulnerabilità note.
- Versioni di PHP obsolete sul server.
- Password di amministrazione o FTP deboli o riutilizzate.
- Assenza di un Web Application Firewall (WAF) adeguato.
Sintomi di Infezione: Come capire se il tuo WordPress è compromesso
Poiché il malware mostra la sua faccia dannosa soltanto ai motori di ricerca, devi prestare attenzione a questi segnali d’allarme indiretti:
- Picchi anomali di traffico su Search Console: Presenza di query di ricerca bizzarre o in lingue straniere nel report sulle prestazioni.
- Risultati strani con il comando
site:: Cercandosite:tuodominio.itsu Google compaiono centinaia di pagine con titoli in caratteri stranieri o relativi al gioco d’azzardo. - Notifiche di Sicurezza da Google: Segnalazioni di “Problemi di sicurezza” o “Azioni manuali” inviate via email da Search Console.
- File sospetti nel server: Presenza di file
.htaccessmodificati o script.phpcon nomi casuali nella root o nella cartella/wp-content/uploads/.
Come abbiamo risolto il problema (e come prevenire)
Nel caso del nostro cliente, l’attacco è stato disinnescato rapidamente prima che venisse comminata una penalizzazione irreversibile. Questo è stato possibile solo grazie ad un sistema di monitoraggio e audit periodico attivo.
La Procedura di Bonifica:
- Isolamento del sito e pulizia profonda dei file core di WordPress e del database.
- Rimozione delle backdoor e ripristino dei permessi corretti sui file del server.
- Invio della richiesta di re-indicizzazione a Google con istruzione
410 Goneper gli URL spazzatura. - Rafforzamento dell’infrastruttura di sicurezza (Firewall, 2FA, Blocco esecuzione script non autorizzati).
La verità sulla gestione di un sito web: Non è un soprammobile
Troppo spesso il sito web viene considerato come un elemento d’arredo: si progetta, si pubblica e poi ci si dimentica della sua esistenza. In realtà, un sito web è un motore ad alte prestazioni. Richiede carburante (contenuti), regolazioni (SEO) e, soprattutto, manutenzione meccanica costante (aggiornamenti e sicurezza).
Abbandonare un sito WordPress dopo la consegna significa esporlo quotidianamente a nuovi rischi di sicurezza. Un piano di manutenzione mensile non è un costo aggiuntivo, ma un’assicurazione fondamentale sulla continuità operativa e sulla reputazione della tua azienda.
🛡️ Hai un sito WordPress ma nessun tecnico che se ne prenda cura ogni mese?
Non aspettare che Google oscuri il tuo sito per scoprire che eri stato infettato. Evita brutte sorprese e proteggi la tua presenza digitale con un piano di monitoraggio professionale:
- Check-up di sicurezza e analisi preventiva dei file.
- Monitoraggio continuo su Google Search Console e Analytics.
- Aggiornamenti protetti e backup giornalieri off-site.
- Bonifica prioritaria immediata in caso di anomalie.
Contattaci oggi stesso per un’analisi preliminare del tuo sito web.